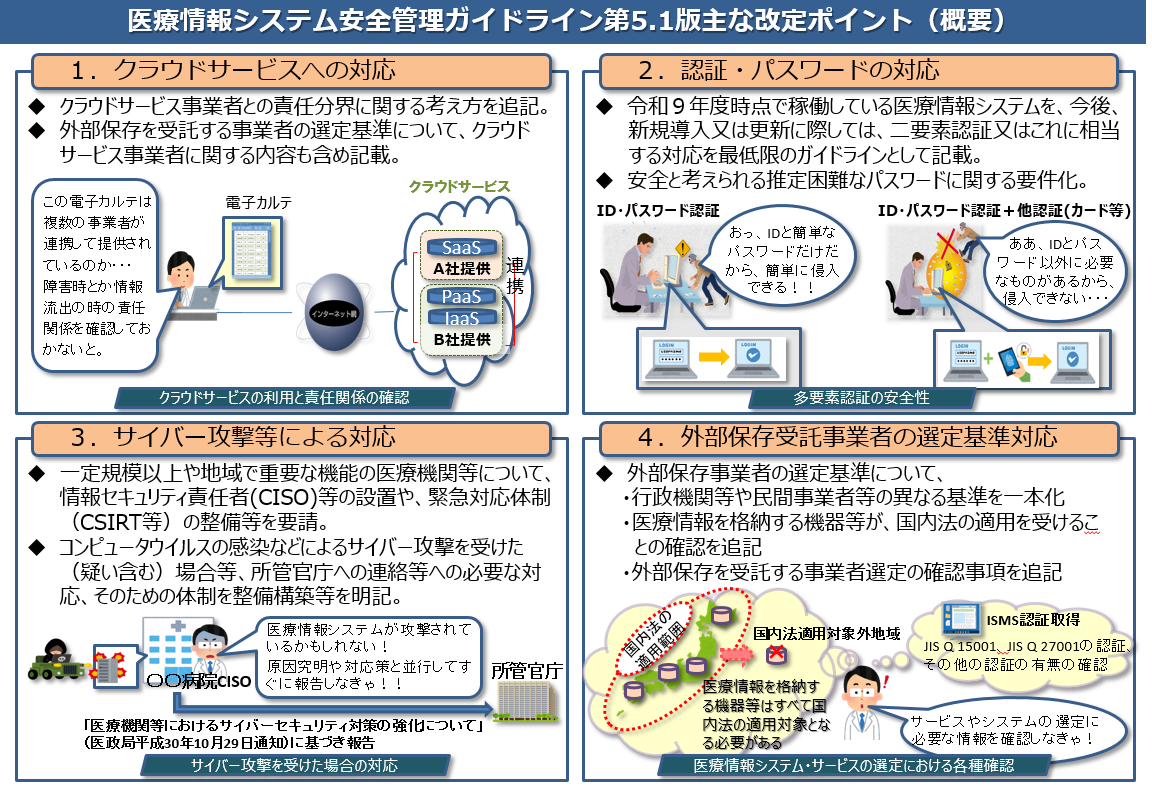
2026年6月に公表された「医療情報システムの安全管理に関するガイドライン 第7.0版」は、構造そのものが根本から見直された。医療現場が押さえるべき主要な改定ポイントは以下の5点に集約される。
第一に、ドキュメント全体の「5編構成」への移行と「保守委託機関編」の新設だ。第6.0版までは「概説編」「経営管理編」「企画管理編」「システム運用編」の4編構成だったが、外部ベンダーの責任範囲を明確化するため、新たに保守委託機関向けの編が独立して設けられた。これにより、病院側だけでなくシステム提供事業者に対しても、厳格なセキュリティ要件の順守が直接的に求められるようになった。
第二に、二要素認証(多要素認証)の適用対象の明確化である。従来は「重要情報へのアクセス時」といった抽象的な表現にとどまっていたが、第7.0版ではリモートアクセス環境はもちろんのこと、院内LAN経由であっても電子カルテ管理者権限へのアクセスや、外部と接続された端末へのログイン時には二要素認証の導入が明確な基準として規定された。
第三に、ランサムウェア被害を前提としたBCP(事業継続計画)とオフラインバックアップの実装義務化だ。厚労省が策定した「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表」に基づき、暗号化攻撃を受けない物理的または論理的に遮断されたバックアップ体制を維持し、最低でも年1回のデータ復旧訓練を行うことが盛り込まれた。
第四に、クラウド事業者選定基準の高度化である。経済産業省・総務省が策定した「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン第2.0版」と完全に平仄を合わせ、ISMAP(政府情報システムのためのセキュリティ評価制度)登録の有無や、SLA(サービス品質保証契約)におけるデータ主権の所在確認が選定基準として組み込まれた。
第五に、医療情報安全管理責任者の権限明確化と経営陣のガバナンス責任の強化だ。これまでは名目上の役職に形骸化しがちだった責任者に対し、経営会議への直接報告義務と、セキュリティ対策費用の予算編成に関与する明確な権限が付与される枠組みが整えられた。

