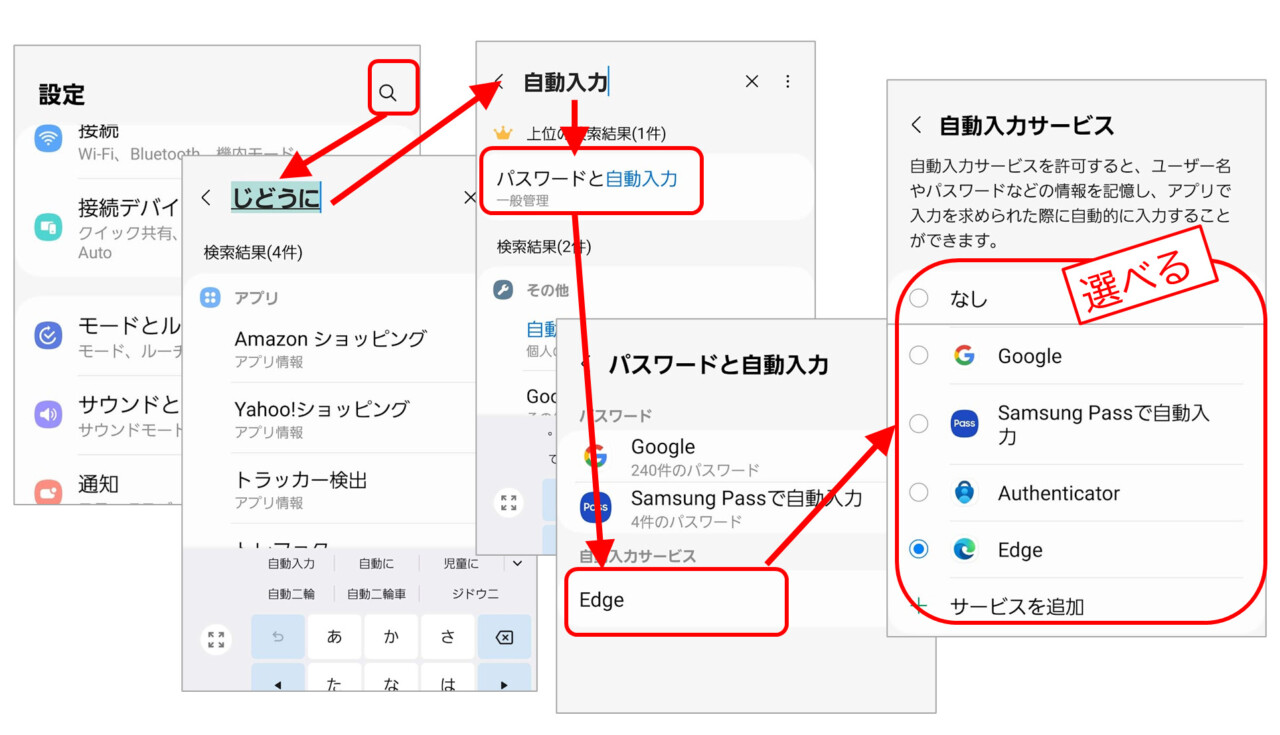
ネット上の情報掲示板などでは、「クラウドにパスワードを保管するのは危険」「Googleにすべての機密を握られるのは不安」といった懸念が散見されます。しかし、Googleパスワードマネージャー安全性の真相を精査すると、これらの懸念の多くは旧来の技術的イメージに基づいた誤解であることが分かります。
Androidセキュリティ設定2026年最新のアーキテクチャでは、「オンデバイス暗号化」が標準仕様となっています。これは、Googleのサーバーにパスワードデータがアップロードされる前に、端末固有の暗号化キーを用いてローカル環境でスクランブル処理を行う仕組みです。Google側の管理者やAIであっても中身を復号して覗き見ることは原理的に不可能な「ゼロ知識証明」に近い構造が採用されています。
むしろ現実的な最大のリスクは、クラウド側の脆弱性ではなく「端末自体の画面ロックが脆弱であること」です。パスワードマネージャーの平文表示は、前述の通り端末の画面ロック認証を突破口としています。推測されやすい「0000」や生年月日のPINコードを設定している場合、端末を紛失・盗難された際にすべてのWebサービスが芋づる式に開示される危険性があります。Googleの金庫がどれほど強固であっても、端末の入り口が開放されていては防御は成立しません。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
デジタル環境におけるパスワード管理は、単なるツールの選択にとどまらず、個々人のリスク許容度と利用リテラシーに依存します。情報セキュリティの専門的観点から導き出される推奨基準は以下の通りです。
Googleパスワードマネージャーを積極的に活用すべき人:
・Androidスマートフォンをメイン端末として日常利用している人
・サービスごとにパスワードを考えるのが億劫で、つい同じ文字列を使い回してしまう人
・端末に指紋認証や強固なPIN(6桁以上)を確実に設定している人
・煩雑な手動同期を行わず、PCのChromeともシームレスにパスワードを共有したい人
外部のスタンドアロン型管理ツールや物理保存を検討すべき人:
・iOS端末やLinux環境など、非Google環境の比率が高いマルチデバイスユーザー
・企業機密や金融取引のアカウントなど、プライベートのGoogleアカウントから完全に物理隔離したい情報を扱う人
・生体認証を使用せず、端末の画面ロックを無効化して運用している人
心理学における「セキュリティ疲れ(Security Fatigue)」が指摘するように、過度に入力を強いる運用は結果として安易なパスワードの固定化を招き、セキュリティ水準を低下させます。強固なOS組み込み型のマネージャーに記憶を委ね、人間は「マスターとなる端末ロックの防御」にのみリソースを集中させることが、現代において最も合理的かつ堅牢な防壁となります。

