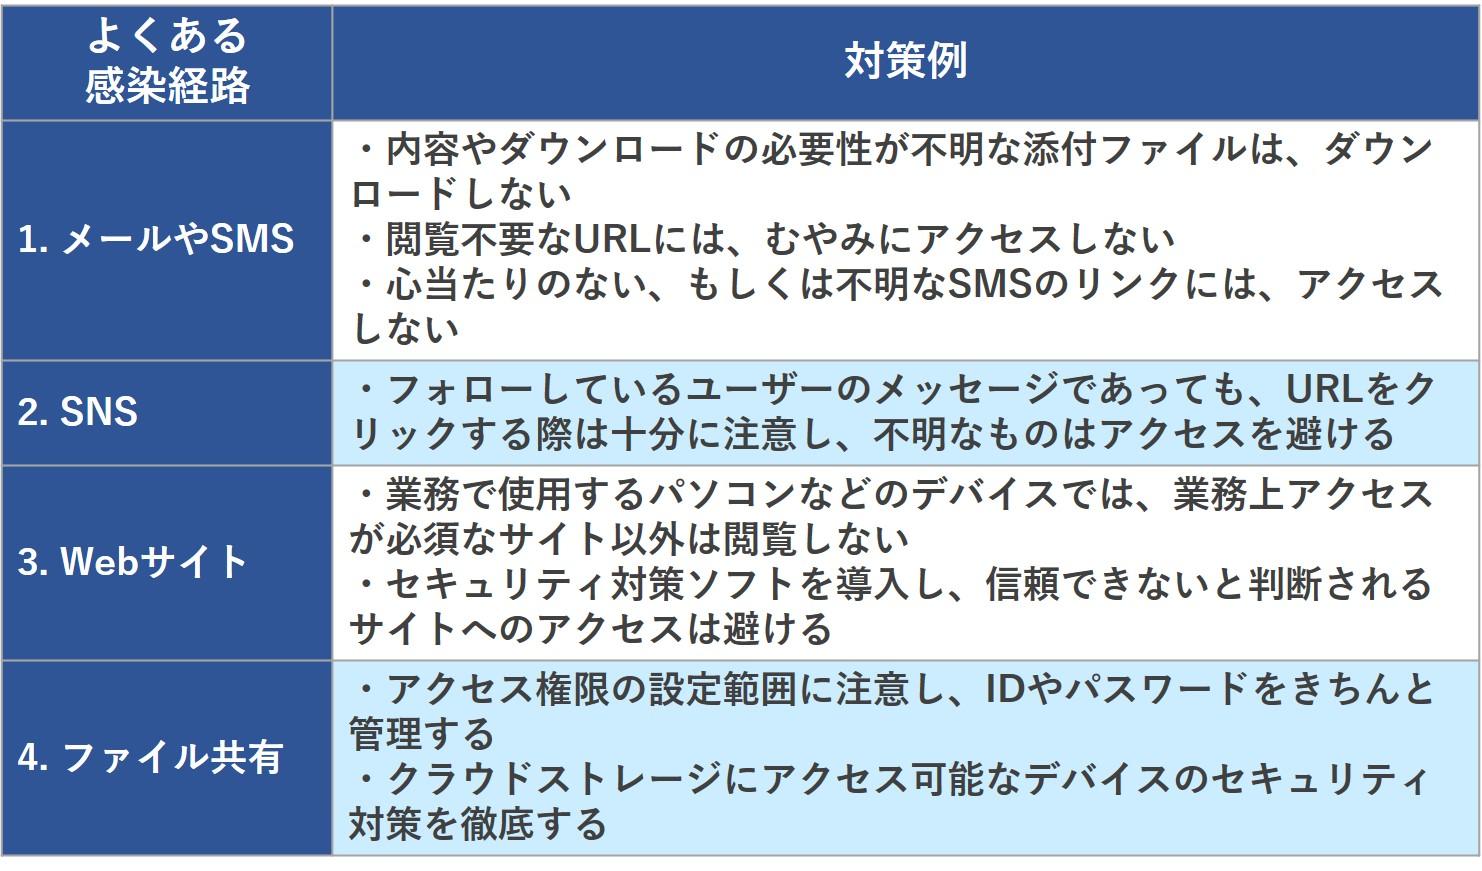
「何も怪しい操作をしていないのに、なぜ情報が盗まれるのか」――多くの被害者が口を揃える疑問ですが、巧妙に仕組まれたトロイの木馬の感染経路を検証すると、日常的な行動の隙間に罠が仕掛けられている実態が浮き彫りになります。
攻撃者が用いる代表的な侵入ルートは、取引先や実在する宅配業者を装った標的型メールの添付ファイル、SNSのダイレクトメッセージに貼られた短縮URL、そして非公式ストアで配布されている海賊版アプリや改造ゲームです。端末に侵入された場合、バックグラウンドで不正な処理が走るため、以下のようなトロイの木馬の症状として兆候が現れます。
第一に、特段負荷のかかる作業をしていないにもかかわらず端末のファンが激しく回転し、本体が異常に発熱する現象です。第二に、深夜や操作していない時間帯に不審なデータ通信が急増し、毎月の通信容量があっという間に上限に達するケース。そして最も危険な兆候が、オンラインバンキングやSNSのアカウントに対して「身に覚えのない場所からのログイン通知」が届く事態です。
2025年から2026年にかけて確認された情報漏洩の被害事例では、ブラウザに保存されたクレジットカード番号やマスターパスワードを盗み出す「インフォスティーラー型」のトロイの木馬が猛威を振るいました。これにより、被害者は端末の異変にまったく気づかないまま、預金の不正送金やECサイトでの高額決済被害に遭うという深刻な事態が多発しています。

