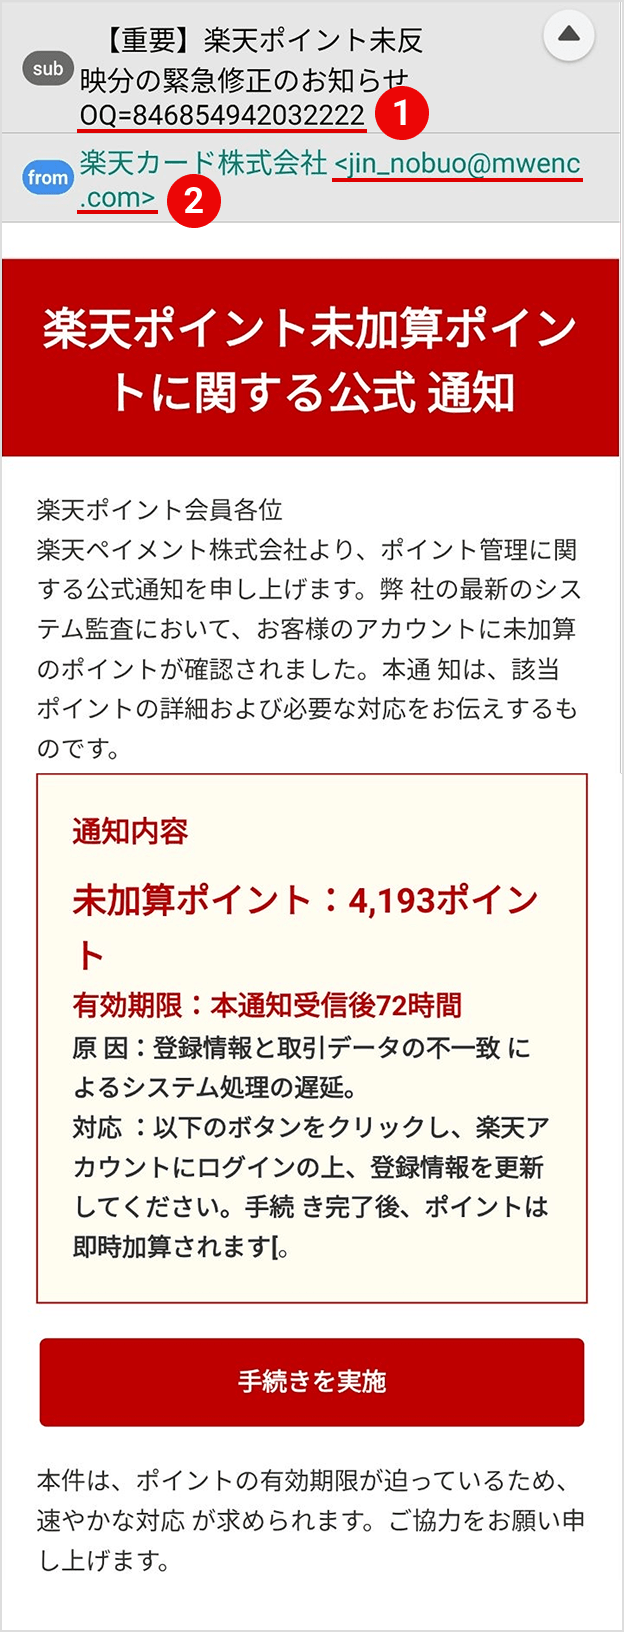
「もし不正利用されても、クレジットカードには盗難保険があるから全額補償される」と過信していませんか。ここには一般利用者が陥りがちな重大な盲点が存在します。
楽天カード不正利用の補償手続きにおける規約では、会員規約第22条(カードの紛失・盗難・不正使用の補償)に基づき、届出を行った日から「60日前」にさかのぼって不正利用分が補償対象となります。つまり、偽メールに騙されて情報が抜かれていたとしても、明細書の確認を何ヶ月も放置して60日を過ぎてしまった被害は、原則として自己負担となるリスクがあります。
さらに注視すべきは「重大な過失」の適用判断です。カード会社各社はフィッシング詐欺に対する注意喚起を公式に強化しており、「暗証番号(PINコード)やSMSで届いた認証コードを他人に教えたり自ら偽画面に入力したりした行為」が、利用者の重大な過失とみなされて補償対象外となるトラブルが業界全体で議論されています。楽天カードセキュリティ対策公式まとめでも明記されている通り、「カード会社が暗証番号やセキュリティコードをメールやSMS経由で直接尋ねることは絶対にない」という原則を徹底して頭に刻み込む必要があります。
【プロの結論】焦燥感を突くサイバー心理学と被害を防ぐ防衛鉄則
なぜ知識がある人でもフィッシング詐欺の罠に落ちてしまうのか。その背景には、行動経済学やサイバー心理学で研究されている「緊急回避バイアス」と「損失回避性」が深く関わっています。
人間は「得をしたい」という欲求よりも「今ある権利や資産を失いたくない」という痛みを2倍以上強く感じる心理傾向を持っています。「カード利用停止」「アカウント凍結」という脅威を突きつけられた脳は、パニック状態に陥り、論理的な思考(ドメイン確認やヘッダー検証)をバイパスして「早く制限を解除したい」という直感的な行動を優先させてしまうのです。
この心理的脆弱性を防ぐための唯一にして最強の鉄則は、「メール・SMS内のリンクからは絶対にログインしない」という物理的な行動ルールの確立です。どんなに緊急性を煽るメールが届いても、一度深呼吸をし、スマートフォンにインストールした「楽天カード公式アプリ」を開くか、あらかじめ保存したブラウザの「お気に入り」からアクセスする。このワンクッションを挟む習慣さえあれば、どれほど精巧な偽メールであっても被害を100%未然に防ぐことができます。

