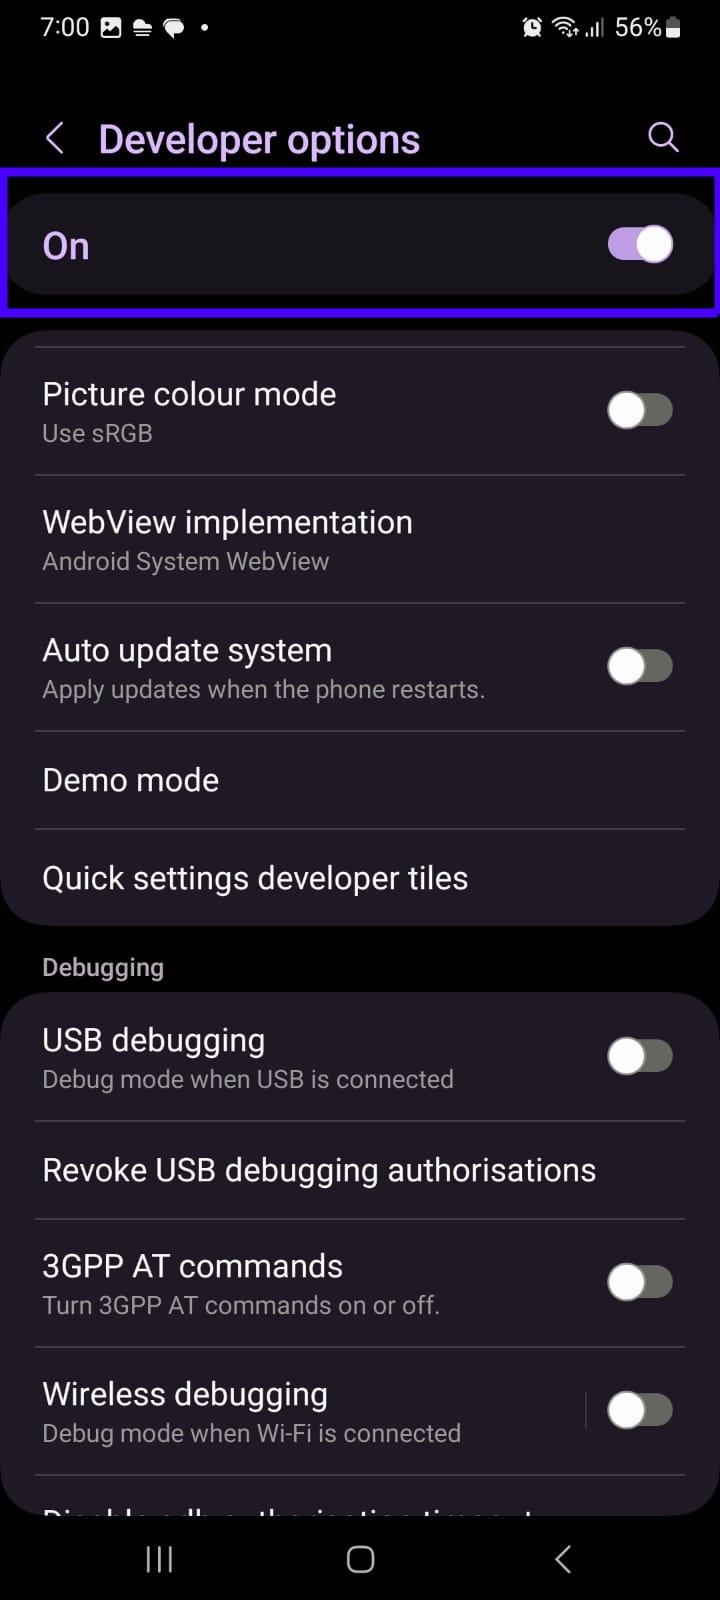
手軽にアクセスできる反面、本質的にこのメニューはOSやアプリの挙動を根本から検証するための実験場です。したがって、不用意な変更を加えることは「Android開発者向けオプション デメリットと危険性」と直結します。設定項目の中には、一般ユーザーの日常利用において致命的なセキュリティ欠陥を生み出すスイッチが確実に含まれています。
代表的な危険因子の筆頭が「OEMアンロックの危険性」です。このスイッチは、端末のブートローダー保護を解除し、非公式のカスタムROMや外部OSの書き込みを許可するための扉です。これを有効化すると、端末起動時の完全性検証(Verified Boot)が無効化され、端末の紛失・盗難時に保存データを直接ダンプ(抜き出し)されるリスクが跳ね上がります。さらに、著作権保護技術(Widevine DRM)のセキュリティレベルが低下し、動画配信サービスの高画質再生が制限されるほか、メガバンクのバンキングアプリや暗号資産ウォレットアプリが「改ざんリスクのある危険な環境」と判定して即座に起動を停止する実害が発生します。
次いで警戒すべきが「USBデバッグ設定の注意点」です。USBデバッグは、PCからADB(Android Debug Bridge)コマンドを送信して端末の深部を遠隔操作するための通信プロトコルを開放します。街中のカフェや空港に設置された公共のUSB充電ステーションにケーブルを接続した際、充電器を偽装した不正端末から内部データを瞬時に吸い出される「ジュースジャッキング攻撃」の標的になり得ます。画面ロックが解除された状態で不正なホストPCとペアリング認証を一度でも許可してしまうと、連絡先、写真、SMS認証コードに至るまで容易に抽出される脅威に晒されます。
ネット上の掲示板やSNSでは「設定をいじっていないのに開発者向けオプション 勝手にオンになる真相は何なのか」という不気味な噂が散見されます。調査の結果、OS自体のバグで自然発生的にオンになる事例は極めて稀であり、その大半はGoogleアカウントのバックアップからの復元時に旧端末のオン状態が引き継がれたケースか、一部のPC同期・データ転送ソフトがインストーラー経由でユーザーに許可を求めて有効化させた痕跡であることが判明しています。心当たりがない状態で有効化されていた場合は、即座にオフへ戻す判断が賢明です。

