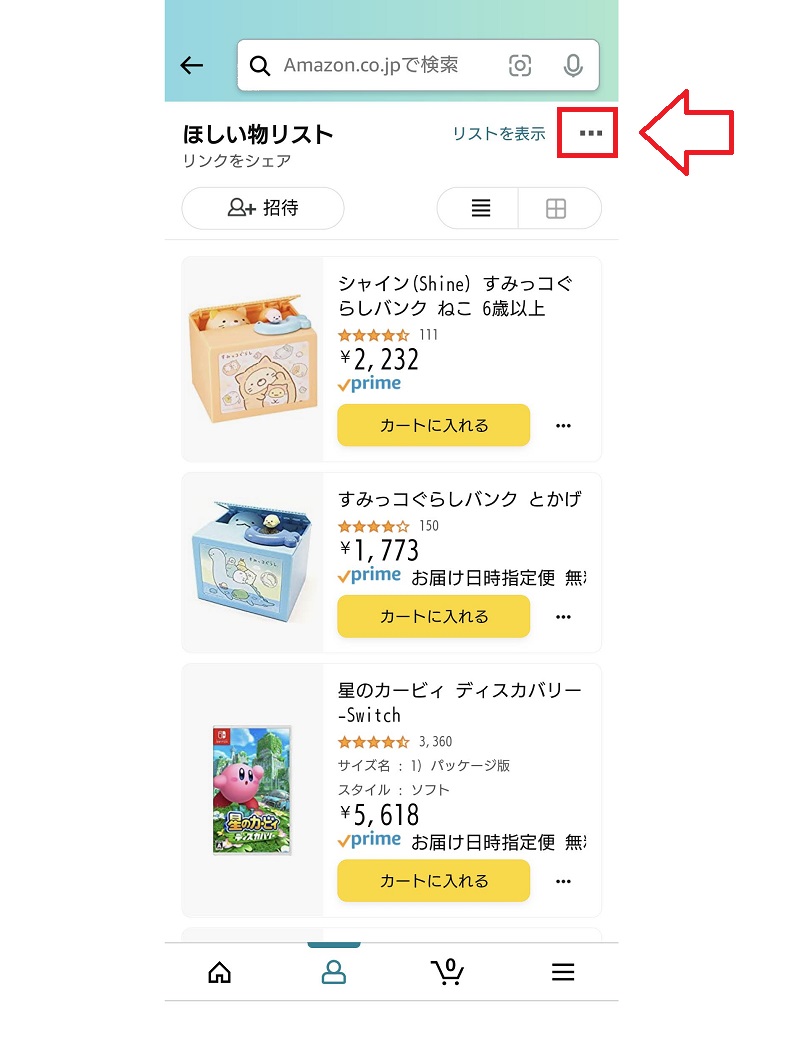
「Amazonほしい物リストを公開すると個人情報が漏洩する」という噂は単なる都市伝説ではなく、明確なシステム上の仕様に起因する事実です。多くのユーザーが誤解していますが、Amazonのアカウントに登録されている基本プロフィールと、ウィッシュリストごとに設定される受取人情報は別個に管理されています。この二重構造を把握していないことが、Amazon欲しいものリスト 本名バレ 理由の典型例となっています。
購入者がリストから商品をカートに入れ、レジに進んだ際に発生する情報表示の仕組みには、主に以下の3つの露出ポイントが存在します。
- お届け先選択画面での表示:購入者が決済を進める際、お届け先候補としてリスト作成者の「受取人名」と「都道府県・市区町村(例:東京都世田谷区)」が表示されます。番地や部屋番号、電話番号は伏せ字(プライバシー保護処理)になりますが、地域名までは購入者画面に露出します。
- 送り状および納品書への記載:商品が発送された際、梱包内の納品書や配送ラベルに登録された氏名がそのまま印字されるケースがあります。
- アカウント連携の痕跡:リスト作成時にアカウント本名がデフォルトで引用され、そのまま保存されてしまうヒューマンエラーが頻発しています。
知恵袋やSNSに寄せられる被害報告を精査すると、「リスト名はハンドルネームにしていたが、配送先住所の宛名に本名を登録していた」「家族共有のアカウントからリストを作成してしまい、親族の本名が表示された」といった事例が大半を占めています。相手に悪意がなくても、決済手続きの途中でほしい物リスト 相手の住所 表示の仕様によって大まかな居住エリアが伝わってしまう点は、防犯上の明確なリスク要因です。

