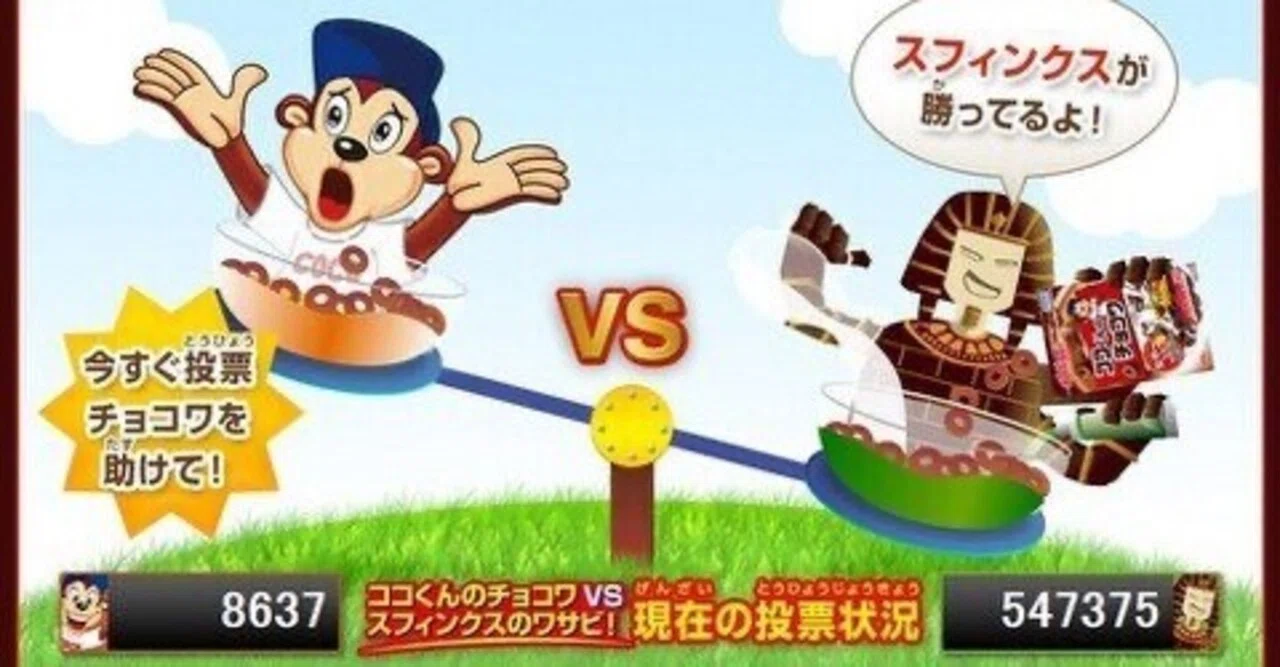
この事件が単なるいたずらに留まらず、ネット技術史のトピックとして注目された理由は、投票フォームの脆弱性を突いたスクリプト開発と、それに対するサーバー側の攻防戦にあります。
当時の特番やネット検証記事でも指摘されている通り、初期の投票システムには「1人1日1回」という制約や、画像認証(CAPTCHA)などのBot対策が事実上存在していませんでした。クッキー(Cookie)をリセットしながらPOSTリクエストを連打するスクリプトが公開されると、投票数は毎分万単位で膨れ上がりました。
しかし、投票締め切りが近づいたある夜、異変が起こります。数十万票差で惨敗していたはずのココくんの得票数が、1秒間に数万票ペースという人間の手では不可能な急上昇を見せ始めたのです。これを見た掲示板ユーザーは「ケロッグ公式がカウンターのスクリプトを回して不正に介入しているのではないか」「神の見えざる手(運営票)が発動した」と色めき立ち、より強力なマルチスレッド型スクリプトを投入して対抗。企業サーバーとネットユーザーによる前代未聞の電子戦が繰り広げられました。

