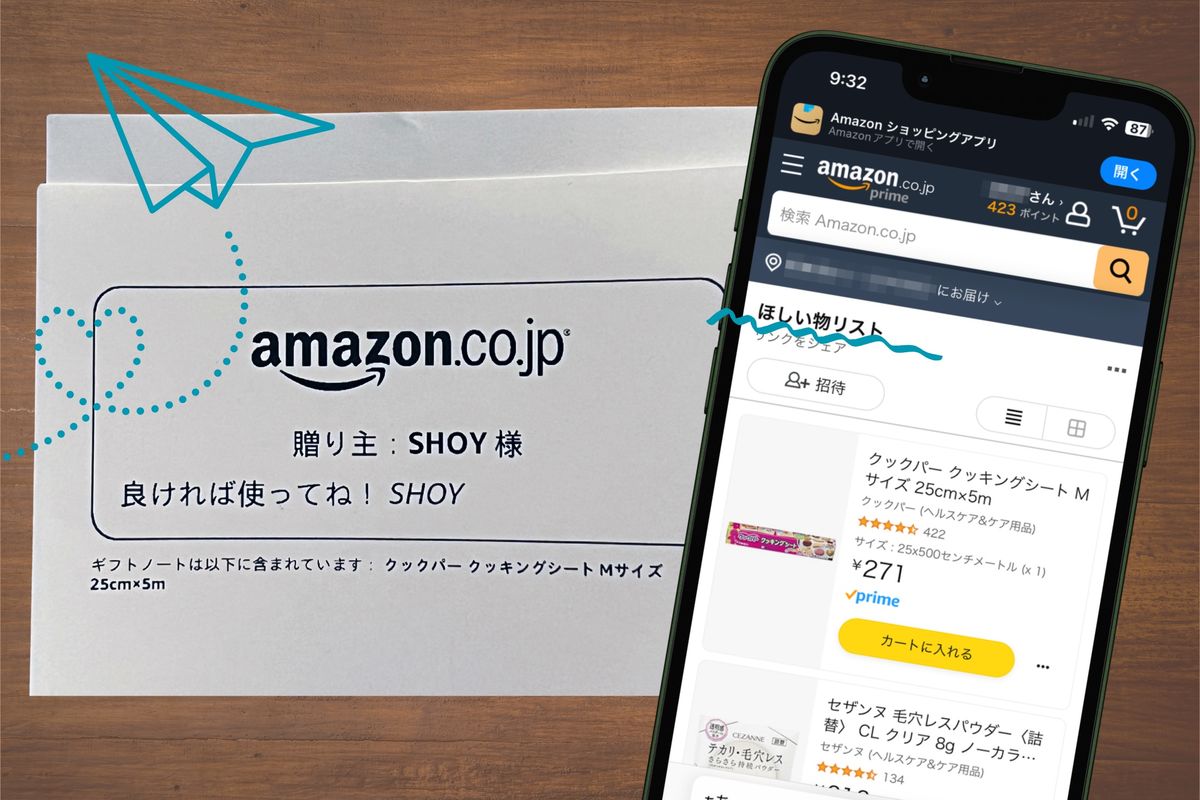
セキュリティを万全にしたつもりでも事故が起きる最大の原因、それが第三者出品者と個人情報流出の構造的連鎖です。ネット通販の利便性を支えるマーケットプレイスですが、情報の取り扱い基準は出品者ごとに大きく異なります。
Amazon直販(販売元・発送元ともにAmazon.co.jp)の商品であれば、受取人の住所データは高度に暗号化され、送り状ラベルの生成からピッキング、梱包までが自社フルフィルメントセンター内で完結します。送り主にも出品者にも、受取人の個人情報が渡る余地はありません。
しかし、出品者が独自に発送する商品(いわゆるマケプレ出店者発送)の場合、出品者は商品を発送するために受取人の氏名・住所・連絡先を物理的に閲覧・印字する必要があります。過去の取材事例では、海外の出店業者や悪質な国内転売業者が、同梱された納品書に「注文者氏名(送り主の本名)」と「お届け先氏名(受取人の本名や住所)」を無配慮に並記したことで、双方の個人情報が同時に漏洩したトラブルが確認されています。
「自分はAmazon直販のリストしか作っていない」と考えていても、時間の経過に伴い直販在庫が切れ、自動的にマケプレ出品者の在庫へ切り替わってしまう現象が日常的に発生します。リスト設定で「第三者出品者の発送同意」をオフにしておくことが不可欠とされるのは、この在庫切り替えによる意図せぬ情報漏洩を防ぐためです。

