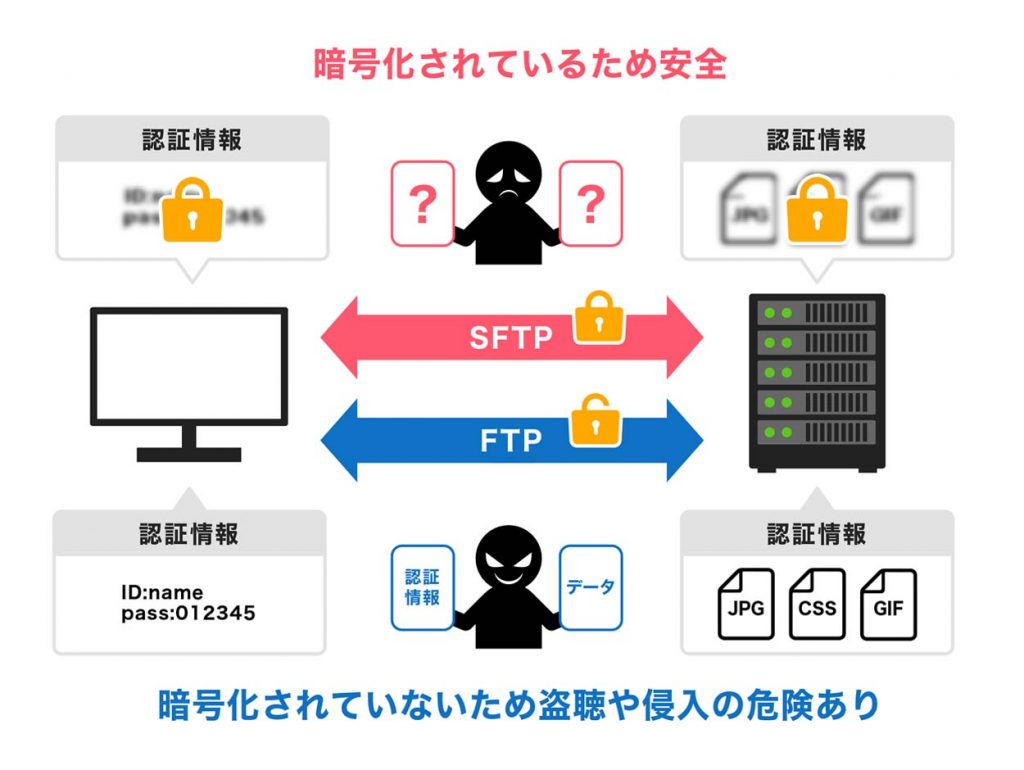
2026年最新の安全なファイル転送方法を俯瞰すると、ファイル受け渡しの主軸は完全にオンプレミスのファイルサーバーやFTPから、エンタープライズ向けクラウドサービスへとシフトしました。従来のファイル転送プロトコルとモダンなクラウド環境を比較すると、セキュリティ設計思想そのものが根本から進化していることがわかります。
クラウドストレージとFTPの比較において最も決定的な違いは、「アイデンティティ管理(ID管理)」と「ゼロトラスト」への適合性です。従来のFTPやFTPSは、一度IDとパスワードでログインを許してしまうと、サーバー内の広範なディレクトリに対して自由なアクセスが可能でした。また、IP制限などの境界防御に頼る傾向が強く、リモートワーク環境からのアクセス制御には限界がありました。
これに対し、Box、Microsoft OneDrive/SharePoint、Google Workspaceなどのモダンなクラウドストレージは、IdP(OktaやMicrosoft Entra ID)と連携したシングルサインオン(SSO)や、生体認証を用いた多要素認証(MFA)が標準で組み込まれています。通信はすべてTLS 1.3で暗号化され、データ保管時もAES-256などの高度な暗号化アルゴリズムで保護されます。
さらに、送信相手ごとに有効期限や閲覧権限(ダウンロード禁止・透かし表示など)を細かく制御できる共有リンク機能や、誰がいつファイルをダウンロードしたかをミリ秒単位で追跡できる監査ログ機能を備えています。かつて日本国内で猛威を振るった悪習「パスワード付きZIPファイルとパスワードを別送する手法(いわゆるPPAP)」が政府方針や大手企業のセキュリティガイドラインで完全廃止された現在、安全なファイル転送の最適解は、細かなアクセス制御が可能なクラウドストレージの共有リンク、またはAPI連携による自動転送に移行しています。

