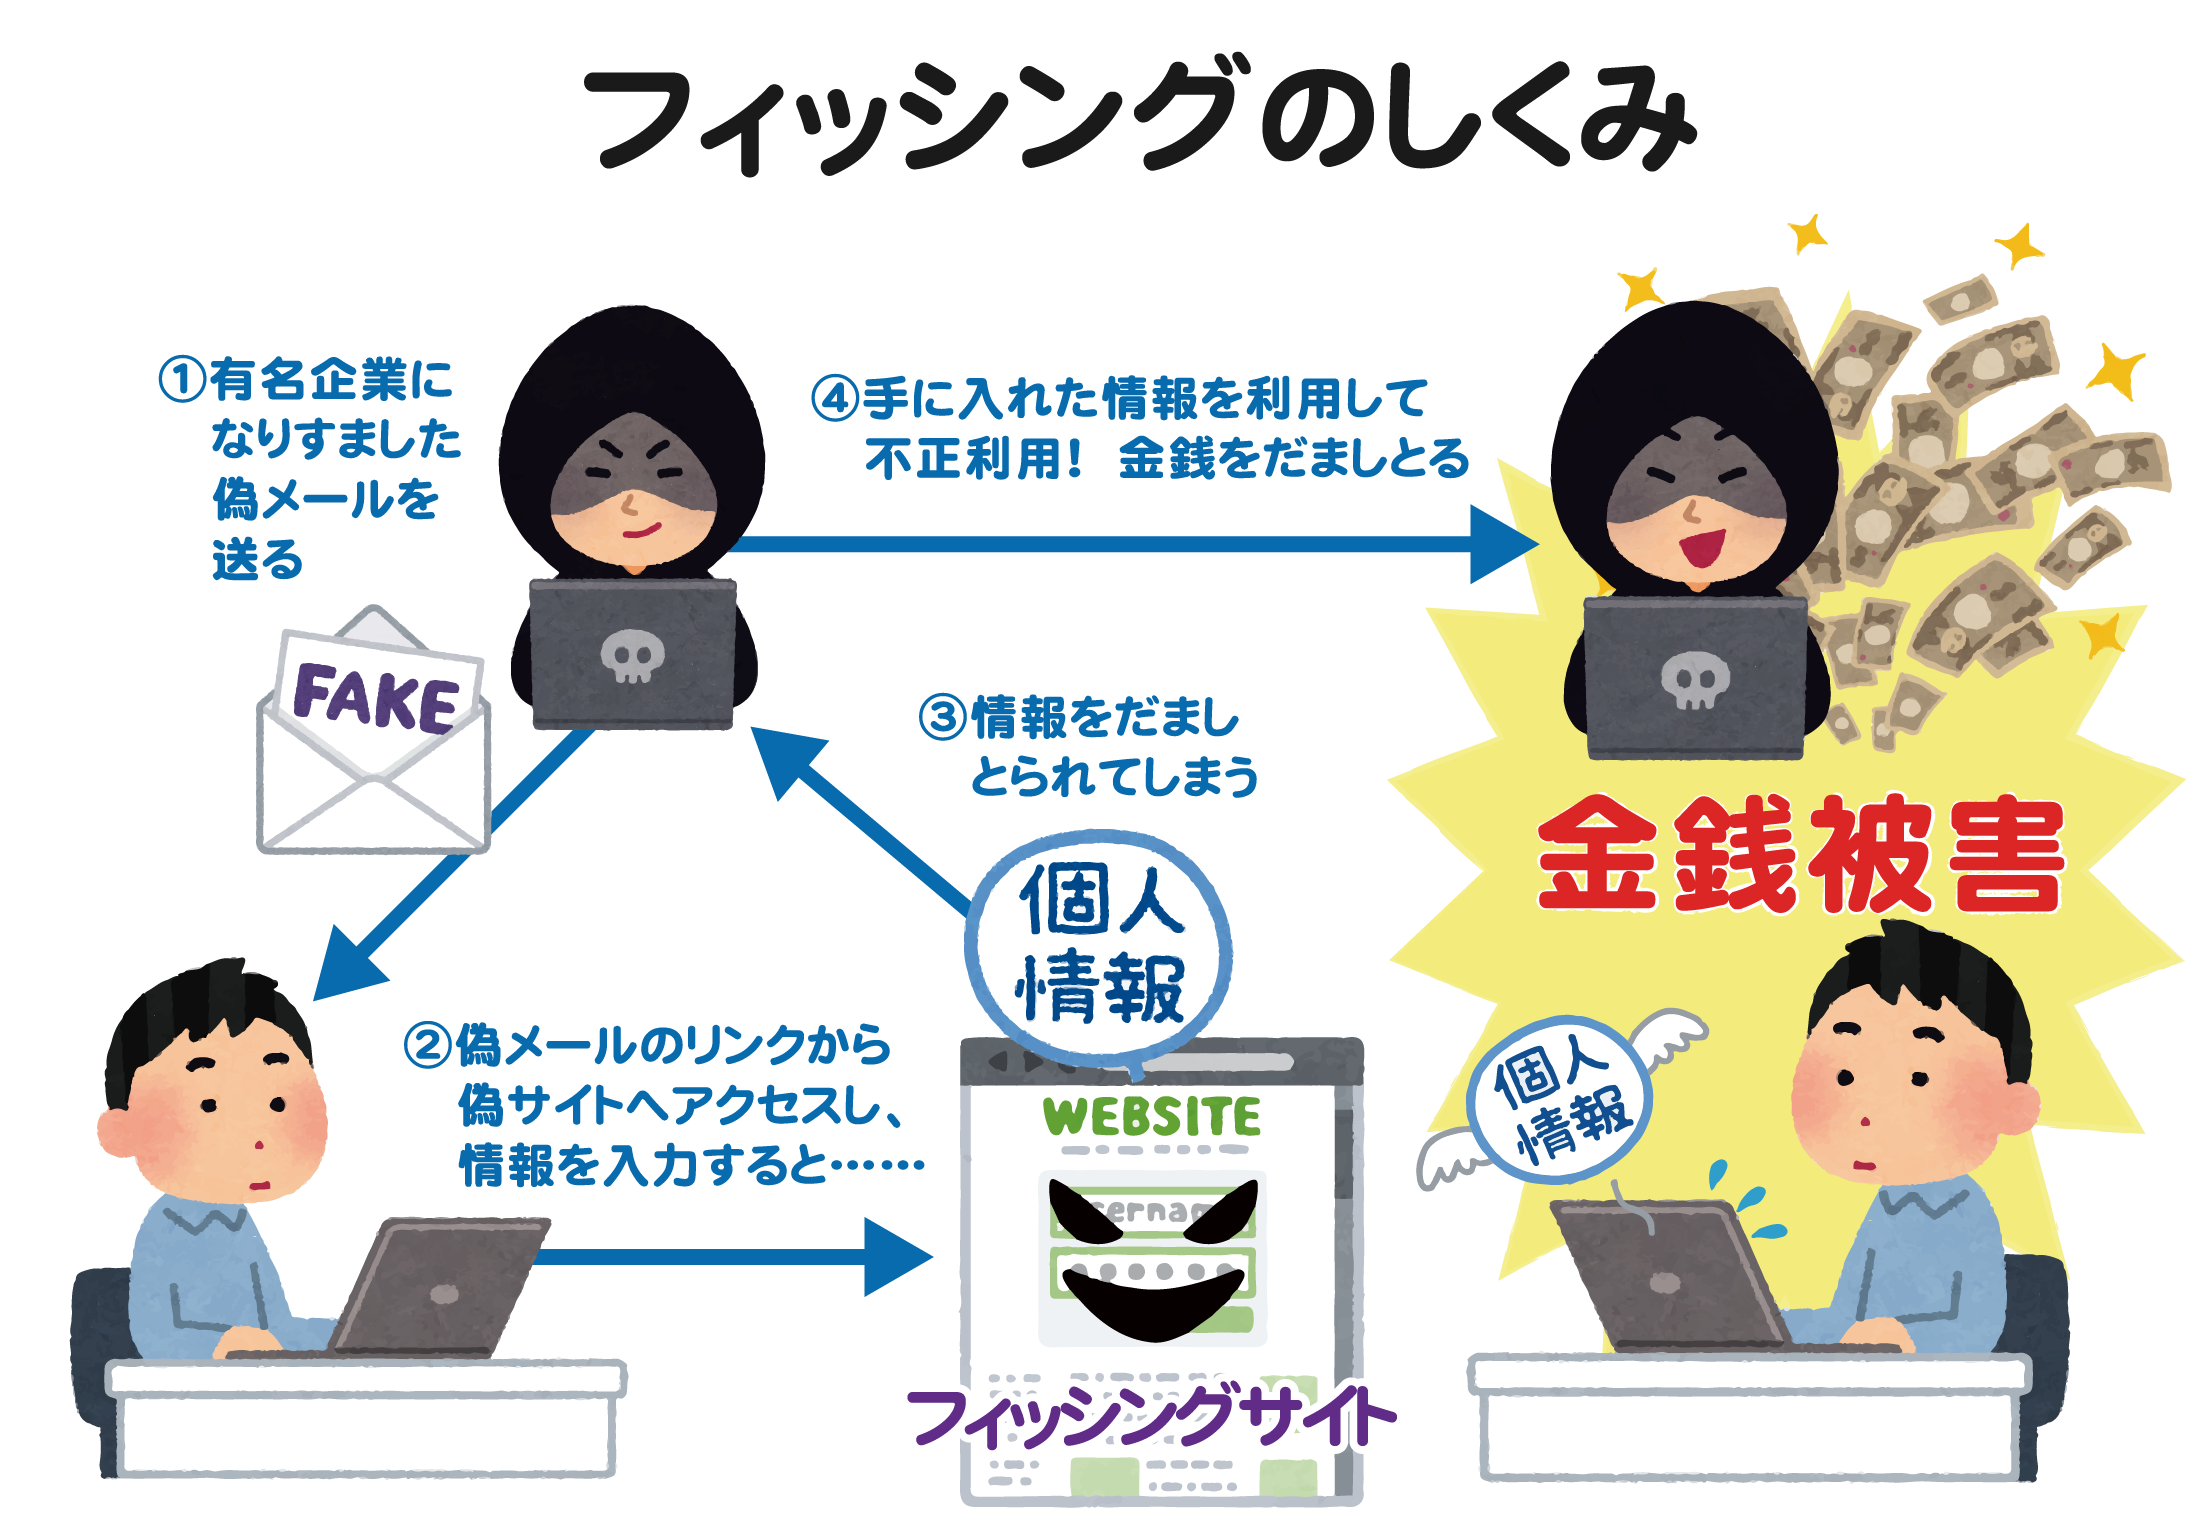
フィッシング対策協議会が公表した月次動向報告を検証すると、フィッシングサイトの報告件数は年間120万件を超える高水準で推移しており、その手口はかつての無差別スパムから「個別最適化された心理攻撃」へと完全にシフトしています。特に警戒すべきは、2026年最新詐欺手口として猛威を振るう「Adversary-in-the-Middle(中間者攻撃型フィッシング)」の普及です。
従来のフィッシング詐欺手口は、偽のログイン画面を用意してIDやパスワードを盗み取る単純な構造でした。しかし現在急増している攻撃インフラは、ユーザーと本物のサーバーの間に犯罪グループのサーバーがリアルタイムで介在します。利用者が二要素認証(ワンタイムパスワード)を入力した瞬間、そのトークンやセッション情報を即座に中継・奪取するため、多要素認証を突破される被害が相次いでいます。
さらに、スマートフォンの画面サイズを逆手に取ったスミッシングSMS詐欺も凶悪化の一途をたどっています。「不在通知」や「通信制限の警告」といった短文に短縮URLを付与し、ブラウザのアドレスバーの短縮表示を悪用してドメインの偽装を気付かせない手口が日常化しています。もはや画面の見た目だけで本物か偽物かを判定することは、セキュリティの専門家であっても極めて困難な領域に達しています。

